

Một thiết bị tường lửa được cấu hình để bảo vệ hệ thống mạng vẫn có thể trở thành điểm rủi ro nếu phần mềm bên trong tồn tại lỗ hổng chưa được khắc phục. Ngày 06/11/2026, Trung tâm An ninh mạng Canada thông báo lỗ hổng SonicWall CVE-2026-19868 đang bị khai thác và cho biết mã định danh này đã được CISA đưa vào danh mục Known Exploited Vulnerabilities (KEV). Đây là thông tin đáng chú ý đối với quản trị viên đang vận hành thiết bị SonicWall sử dụng SonicOS. Bài viết hướng dẫn cách rà soát phiên bản, cập nhật và kiểm tra dấu hiệu bất thường, đồng thời giúp người đọc hiểu vì sao việc quản lý lỗ hổng bảo mật cần được thực hiện thường xuyên.
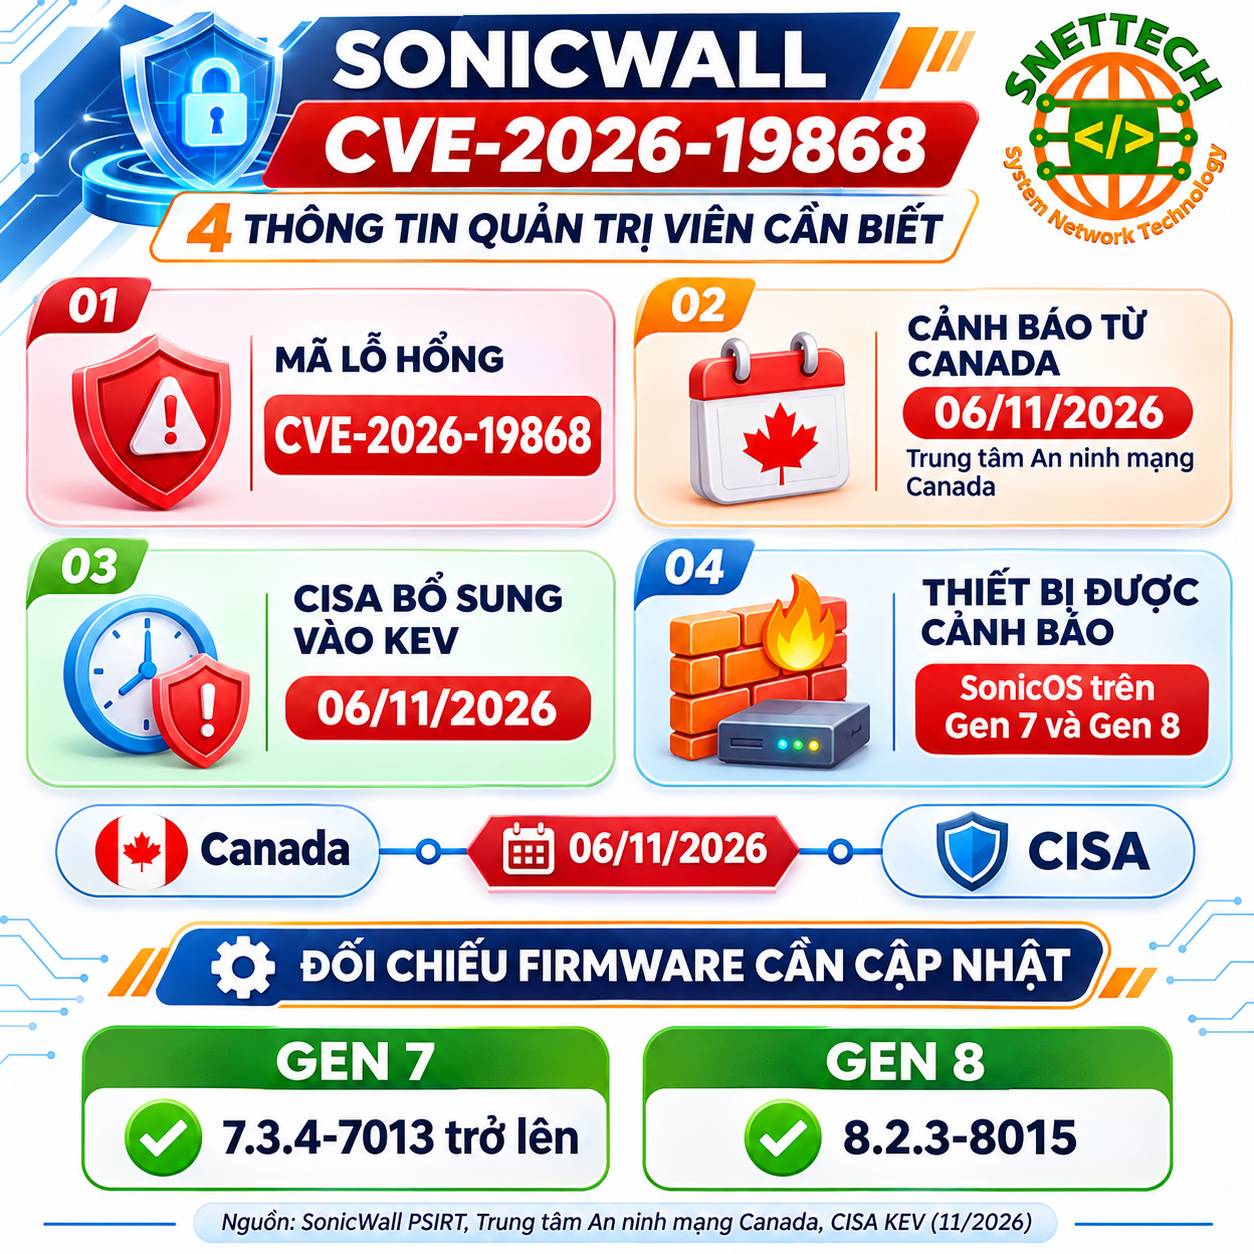
Lỗ hổng SonicWall CVE-2026-19868, thời điểm cảnh báo và các phiên bản SonicOS cần rà soát (Ảnh: Snettech)
Lỗ Hổng SonicWall CVE-2026-19868 Có Ảnh Hưởng Đến Hệ Thống Nào?
Thông Tin Khai Thác Được Cơ Quan An Ninh Xác Nhận
Theo cảnh báo ngày 06/11/2026 của Trung tâm An ninh mạng Canada, SonicWall cho biết CVE-2026-19868 đang bị khai thác. Cùng ngày, CISA đưa mã lỗi này vào danh mục KEV – nơi tập hợp các lỗ hổng đã có bằng chứng bị khai thác thực tế. Việc xuất hiện trong danh mục KEV không có nghĩa mọi thiết bị đều đã bị xâm nhập, nhưng cho thấy tổ chức đang sử dụng sản phẩm bị ảnh hưởng cần ưu tiên đánh giá và xử lý thay vì chỉ chờ lịch bảo trì định kỳ.
Thông tin kỹ thuật cần được đối chiếu với thông báo bảo mật chính thức của SonicWall và cảnh báo của Trung tâm An ninh mạng Canada. Quản trị viên có thể theo dõi thêm danh mục CISA KEV để cập nhật tình trạng lỗ hổng.
Phiên Bản SonicOS Cần Được Rà Soát
Cảnh báo của nhà sản xuất tập trung vào thiết bị tường lửa thế hệ Gen 7 và Gen 8, bao gồm cả thiết bị vật lý và thiết bị ảo. Theo bảng phiên bản trong thông báo SonicWall, nhánh Gen 7 cần đối chiếu với bản sửa lỗi SonicOS 7.3.4-7013 trở lên; nhánh Gen 8 cần đối chiếu với SonicOS 8.2.3-8015. Không nên áp dụng một số phiên bản chung cho tất cả thiết bị vì mỗi thế hệ có nhánh firmware riêng.
Doanh nghiệp nên kiểm tra mã thiết bị, thế hệ phần cứng và phiên bản SonicOS hiện hành trước khi thực hiện nâng cấp. Có thể tham khảo thêm chuyên mục bảo mật công nghệ và kiến thức công nghệ để xây dựng quy trình theo dõi rủi ro định kỳ.
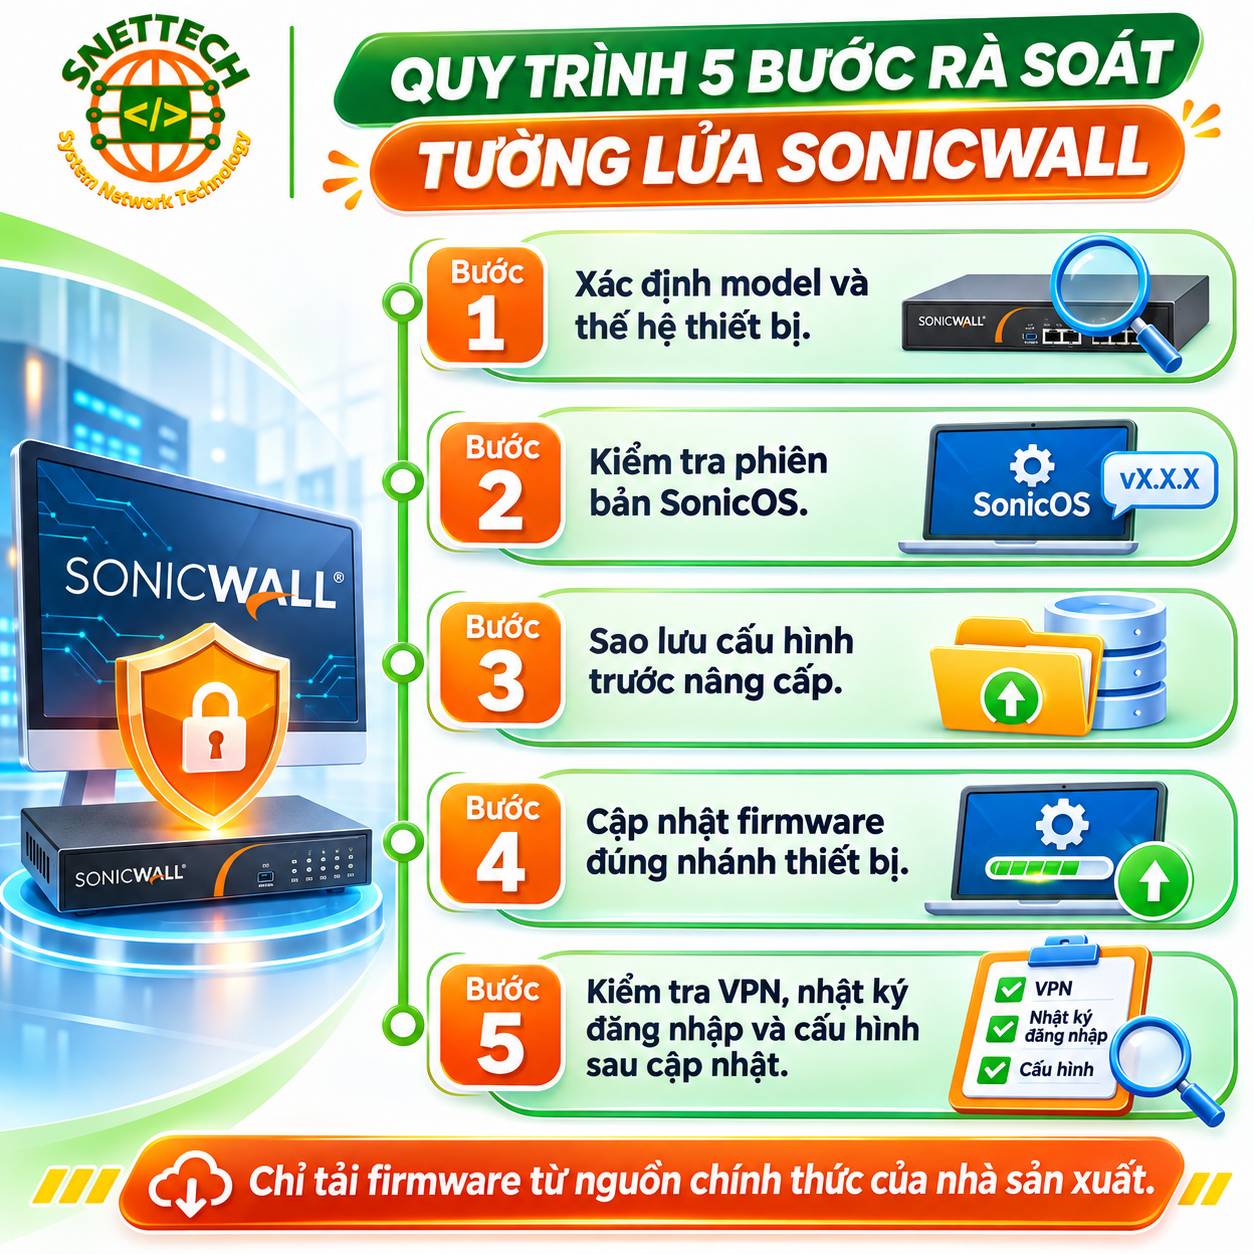
Sơ đồ 5 bước kiểm tra, sao lưu, cập nhật firmware và giám sát thiết bị tường lửa SonicWall (Ảnh: Snettech)
Cách Kiểm Tra Và Giảm Rủi Ro Từ Lỗ Hổng SonicWall CVE-2026-19868
Kiểm Tra Thiết Bị, Sao Lưu Và Cập Nhật Firmware
Trước tiên, quản trị viên cần đăng nhập giao diện quản lý thiết bị qua kênh nội bộ an toàn, ghi nhận model, thế hệ phần cứng và phiên bản SonicOS. Tiếp theo, đối chiếu thông tin với thông báo bảo mật của nhà sản xuất. Trước khi nâng cấp, hãy sao lưu cấu hình, ghi lại các chính sách tường lửa, VPN, định tuyến và xác nhận phiên bản firmware phù hợp với đúng model. Không tải firmware từ diễn đàn hoặc liên kết không xác thực.
Sau khi cập nhật, cần kiểm tra trạng thái khởi động, kết nối VPN, quy tắc truy cập, hoạt động của các dịch vụ mạng và khả năng truy cập hệ thống. Với môi trường doanh nghiệp, nên thực hiện trong khung bảo trì đã thông báo cho người dùng và chuẩn bị phương án khôi phục nếu phát sinh lỗi tương thích.
Rà Soát Nhật Ký Truy Cập Và Quyền Quản Trị
Cập nhật phần mềm là bước quan trọng nhưng chưa đủ để kết luận hệ thống an toàn. Quản trị viên nên xem lại nhật ký đăng nhập, các lần xác thực VPN, địa chỉ IP truy cập giao diện quản trị, tài khoản mới được tạo và thay đổi cấu hình không nằm trong kế hoạch. Đặc biệt chú ý các phiên đăng nhập lạ, hoạt động ngoài khung giờ thông thường hoặc nhiều lần xác thực thất bại.
Nếu phát hiện dấu hiệu đáng ngờ, hãy kích hoạt quy trình ứng phó sự cố của tổ chức, cô lập thành phần cần thiết khi có căn cứ kỹ thuật, thu thập log và thay đổi thông tin xác thực theo quy trình. Nên giới hạn quyền quản trị từ mạng được phép, sử dụng xác thực nhiều lớp khi được hỗ trợ và phân quyền theo nhiệm vụ. Kết hợp cập nhật firmware, giám sát nhật ký và kiểm soát truy cập sẽ giúp giảm nguy cơ bị lợi dụng lỗ hổng trong hệ thống.
CVE-2026-19868 là lời nhắc về tầm quan trọng của việc theo dõi cảnh báo bảo mật và quản lý vòng đời thiết bị mạng. Doanh nghiệp sử dụng SonicWall nên xác định đúng thế hệ phần cứng, đối chiếu phiên bản SonicOS với khuyến nghị của nhà sản xuất, cập nhật bản sửa lỗi phù hợp và tiếp tục giám sát sau nâng cấp. Không nên đợi đến khi có dấu hiệu xâm nhập mới bắt đầu kiểm tra tường lửa.