

Một lời mời phỏng vấn hấp dẫn, một bài kiểm tra lập trình có vẻ chuyên nghiệp hoặc một công cụ được gửi từ nhà tuyển dụng có thể trở thành điểm khởi đầu của một cuộc tấn công mạng. Ngày 03/11/2026, Reuters đưa tin về vụ tấn công nghiêm trọng nhằm vào Binance, trong đó các kỹ sư phần mềm bị lừa tải mã độc thông qua những tình huống tuyển dụng giả. Vụ việc là lời cảnh báo đối với developer: kỹ năng đọc code không đồng nghĩa với việc mọi tệp mã nguồn hoặc công cụ phát triển đều an toàn.
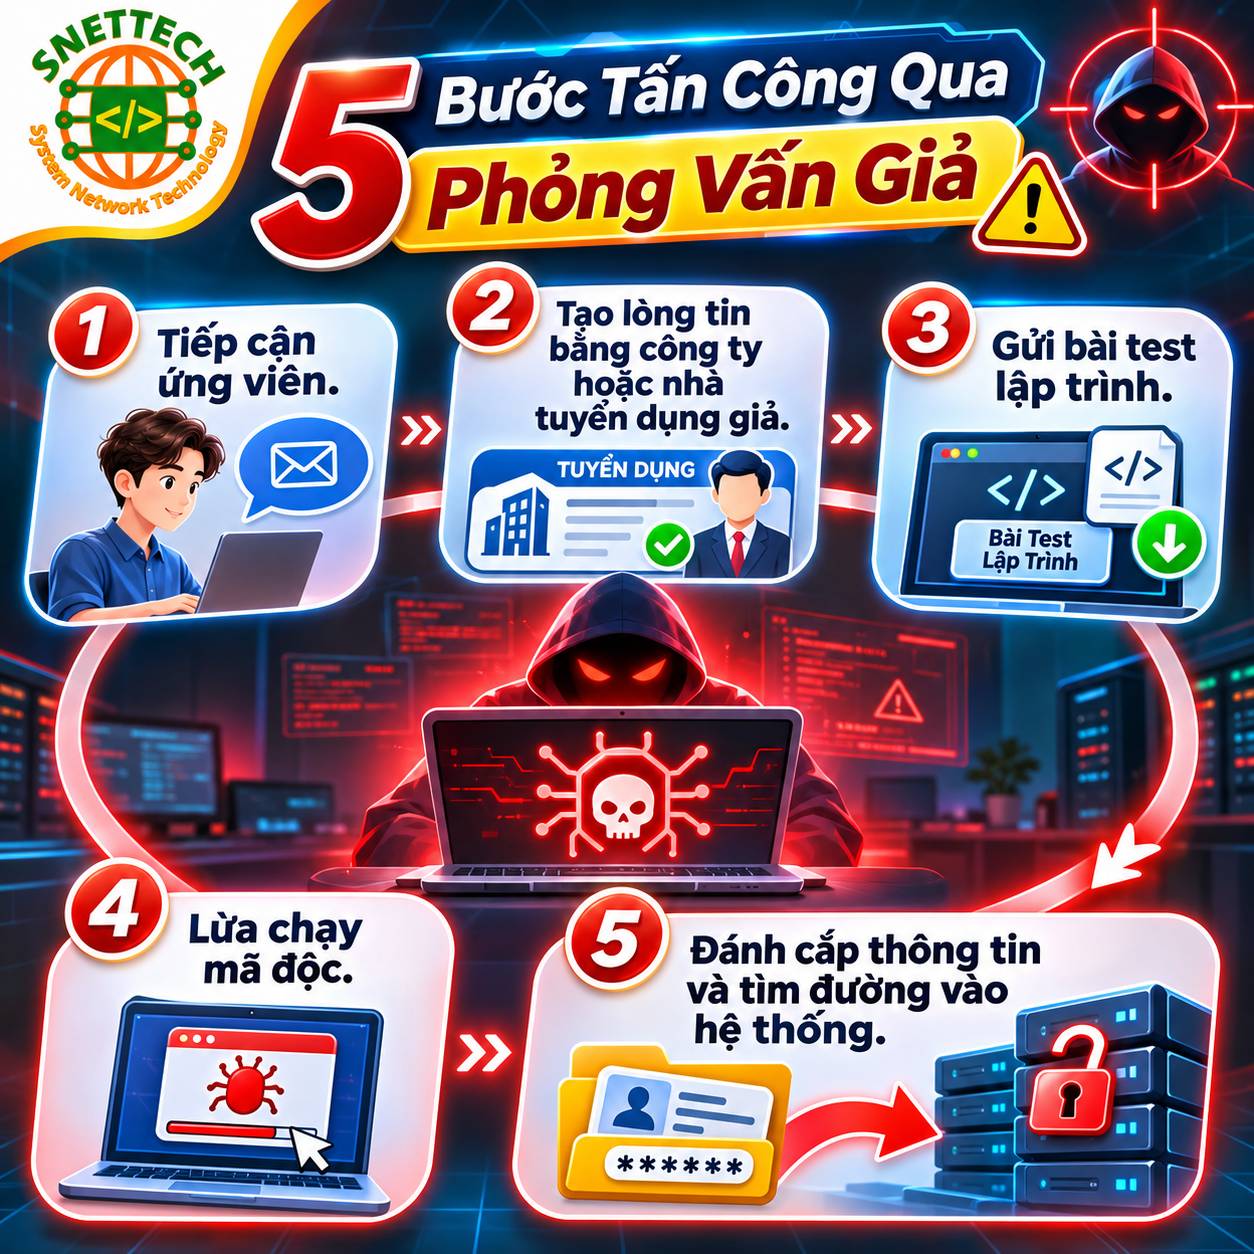
Sơ đồ 5 bước của hình thức phát tán malware thông qua phỏng vấn tuyển dụng giả (Ảnh: Snettech)
1. Malware Qua Phỏng Vấn Tuyển Dụng Giả Hoạt Động Ra Sao?
Kẻ Tấn Công Giả Danh Nhà Tuyển Dụng
Đối tượng có thể xây dựng hồ sơ công ty, website và danh tính tuyển dụng giả để tiếp cận lập trình viên. Sau đó, họ yêu cầu ứng viên tải một dự án mẫu, chạy công cụ kiểm tra kỹ thuật hoặc cài đặt phần mềm phục vụ bài test.
Mã Độc Ẩn Trong Công Cụ Và Dự Án Lập Trình
Tệp được gửi có thể chứa script, thư viện phụ thuộc hoặc chương trình cài đặt đã bị chỉnh sửa. Khi người dùng chạy lệnh cài đặt hoặc thực thi mã, malware có thể tìm cách đánh cắp thông tin đăng nhập, token và dữ liệu trên thiết bị.
2. Những Rủi Ro Developer Cần Nhận Biết
Lộ Tài Khoản Và Thông Tin Xác Thực
Máy tính lập trình viên thường lưu nhiều dữ liệu có giá trị như SSH Key, Git Token, API Key, mật khẩu dịch vụ và quyền truy cập kho mã nguồn. Nếu thiết bị bị nhiễm mã độc, những thông tin này có thể trở thành mục tiêu bị đánh cắp.
Từ Một Máy Tính Đến Hệ Thống Doanh Nghiệp
Reuters cho biết chiến dịch tấn công Binance liên quan đến việc xâm nhập máy tính của ba kỹ sư phần mềm và khai thác quyền truy cập nội bộ. Đây là minh chứng cho thấy một thiết bị cá nhân hoặc máy trạm phát triển có thể trở thành mắt xích trong chuỗi tấn công rộng hơn.
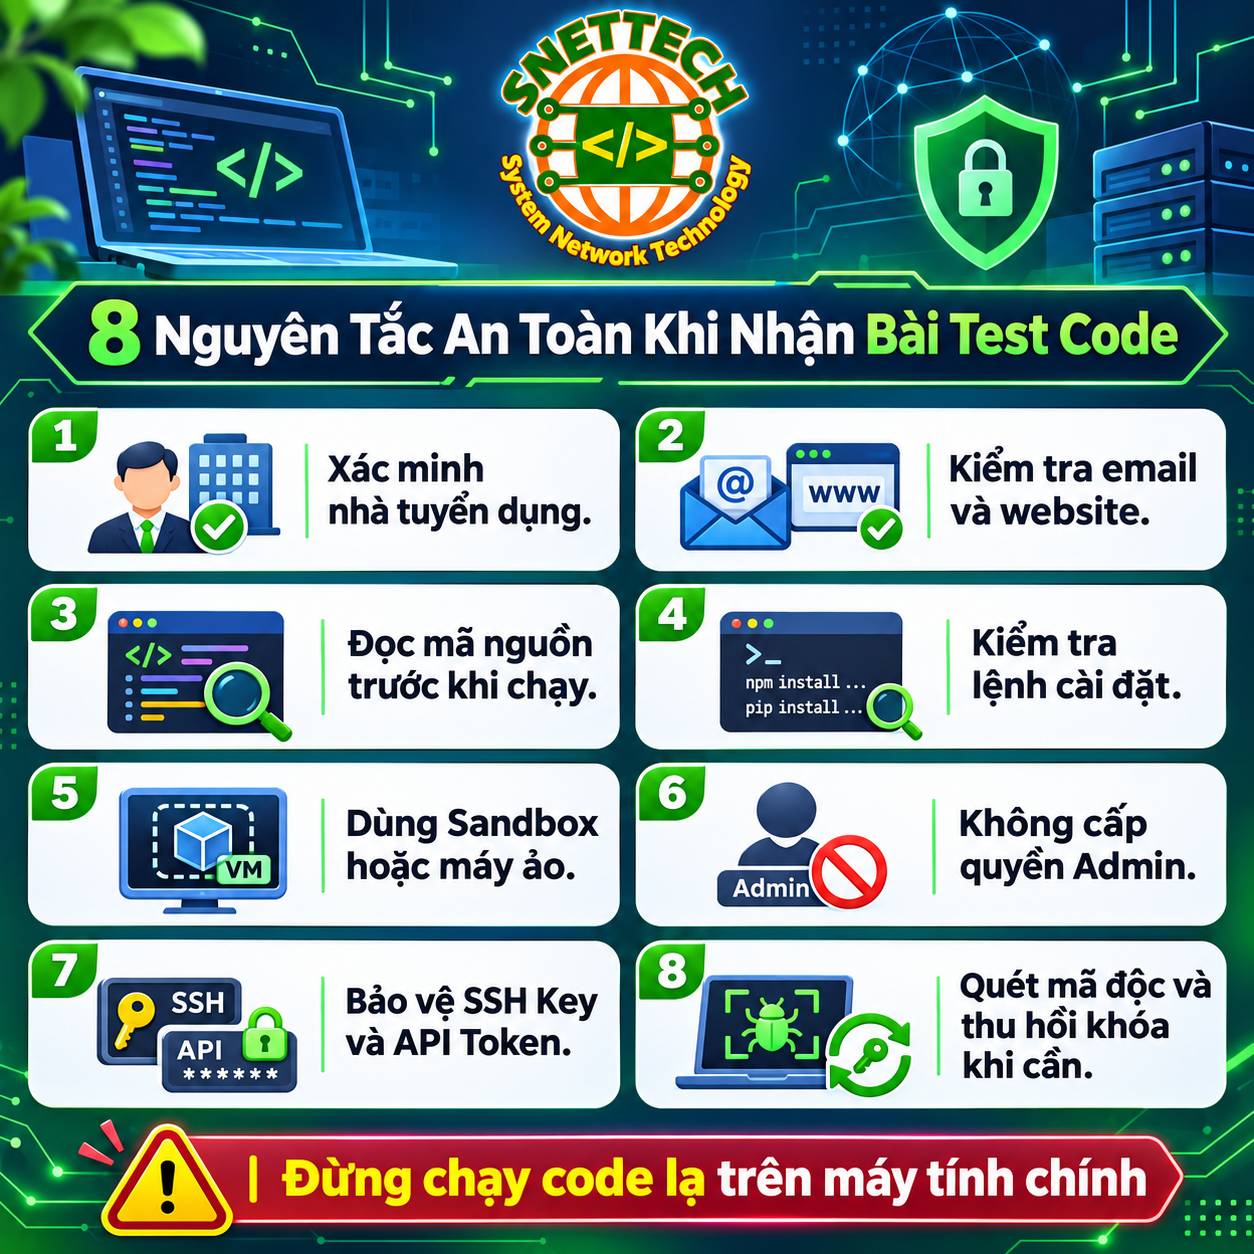
8 nguyên tắc bảo vệ máy tính và tài khoản lập trình viên khi nhận bài test tuyển dụng (Ảnh: Snettech)
3. 8 Cách Bảo Vệ Máy Tính Khi Nhận Bài Test Lập Trình
Kiểm Tra Danh Tính Nhà Tuyển Dụng
Đối chiếu email doanh nghiệp, website chính thức, hồ sơ công ty và thông tin người liên hệ. Không chỉ dựa vào ảnh đại diện, tài khoản mạng xã hội hoặc lời giới thiệu qua tin nhắn.
Không Chạy File Lạ Trên Máy Tính Chính
Đọc README, kiểm tra script cài đặt, package.json, requirements.txt và các lệnh tự động chạy. Đặc biệt chú ý những lệnh tải và thực thi nội dung từ Internet mà không kiểm tra nguồn.
Sử Dụng Môi Trường Sandbox
Chạy dự án không rõ nguồn gốc trong máy ảo hoặc môi trường cô lập, không chia sẻ thư mục chứa dữ liệu nhạy cảm và không sử dụng tài khoản có quyền quản trị. Sandbox không loại bỏ toàn bộ nguy cơ nhưng giúp giảm phạm vi ảnh hưởng.
Bảo Vệ Token Và Khóa SSH
Không đưa thông tin xác thực vào file cấu hình mẫu hoặc kho mã nguồn. Sử dụng SSH Key riêng, giới hạn quyền token và thu hồi ngay thông tin đăng nhập nếu nghi ngờ thiết bị bị xâm nhập.
Malware qua phỏng vấn tuyển dụng giả khai thác chính nhu cầu tìm việc và thói quen sử dụng công cụ của lập trình viên. Hãy xem mọi bài test từ nguồn chưa xác minh như một dự án không đáng tin cậy cho đến khi được kiểm tra. Một quy trình xác minh đơn giản có thể giúp hạn chế rủi ro cho cả cá nhân và doanh nghiệp.