

Trong thế giới an ninh mạng, một lỗ hổng nằm sâu trong thành phần xử lý dữ liệu có thể tạo ra rủi ro cho toàn bộ hệ thống. Ngày 29/10/2026, The Hacker News đưa tin tin tặc đang khai thác hai lỗ hổng mang tên PHP2Shell nhằm tấn công các giao diện quản trị Palo Alto Networks PAN-OS có thể truy cập trực tiếp từ Internet.
Hai lỗ hổng được xác định là CVE-2026-109618 và CVE-2026-109619, cùng có điểm CVSS 9.2. Theo cảnh báo bảo mật của Palo Alto Networks, hoạt động khai thác thực tế đã được ghi nhận trên giao diện quản trị bị phơi ra Internet.
PHP2Shell Là Gì Và Vì Sao Đáng Lo Ngại?
Hai Lỗ Hổng Cho Phép Thực Thi Mã Từ Xa
PHP2Shell là tên gọi được sử dụng cho hai lỗ hổng trong PHP có thể dẫn đến Remote Code Execution (RCE). CVE-2026-109618 liên quan đến cách xử lý lỗi thiếu bộ nhớ khiến vùng nhớ của yêu cầu không được khởi tạo đúng cách. CVE-2026-109619 liên quan đến trạng thái tham chiếu vùng nhớ đã được giải phóng nhưng vẫn còn được sử dụng.
Điểm CVSS 9.2 Và Nguy Cơ Không Cần Xác Thực
Cả hai vấn đề đều được đánh giá CVSS 9.2, mức Critical. Điều đáng chú ý là đường khai thác được báo cáo không yêu cầu tài khoản đăng nhập hoặc thao tác xác nhận từ người dùng, mặc dù độ phức tạp khai thác được đánh giá cao. Kẻ tấn công có thể thực thi mã trái phép nếu mục tiêu sử dụng phiên bản và cấu hình phần mềm bị ảnh hưởng.
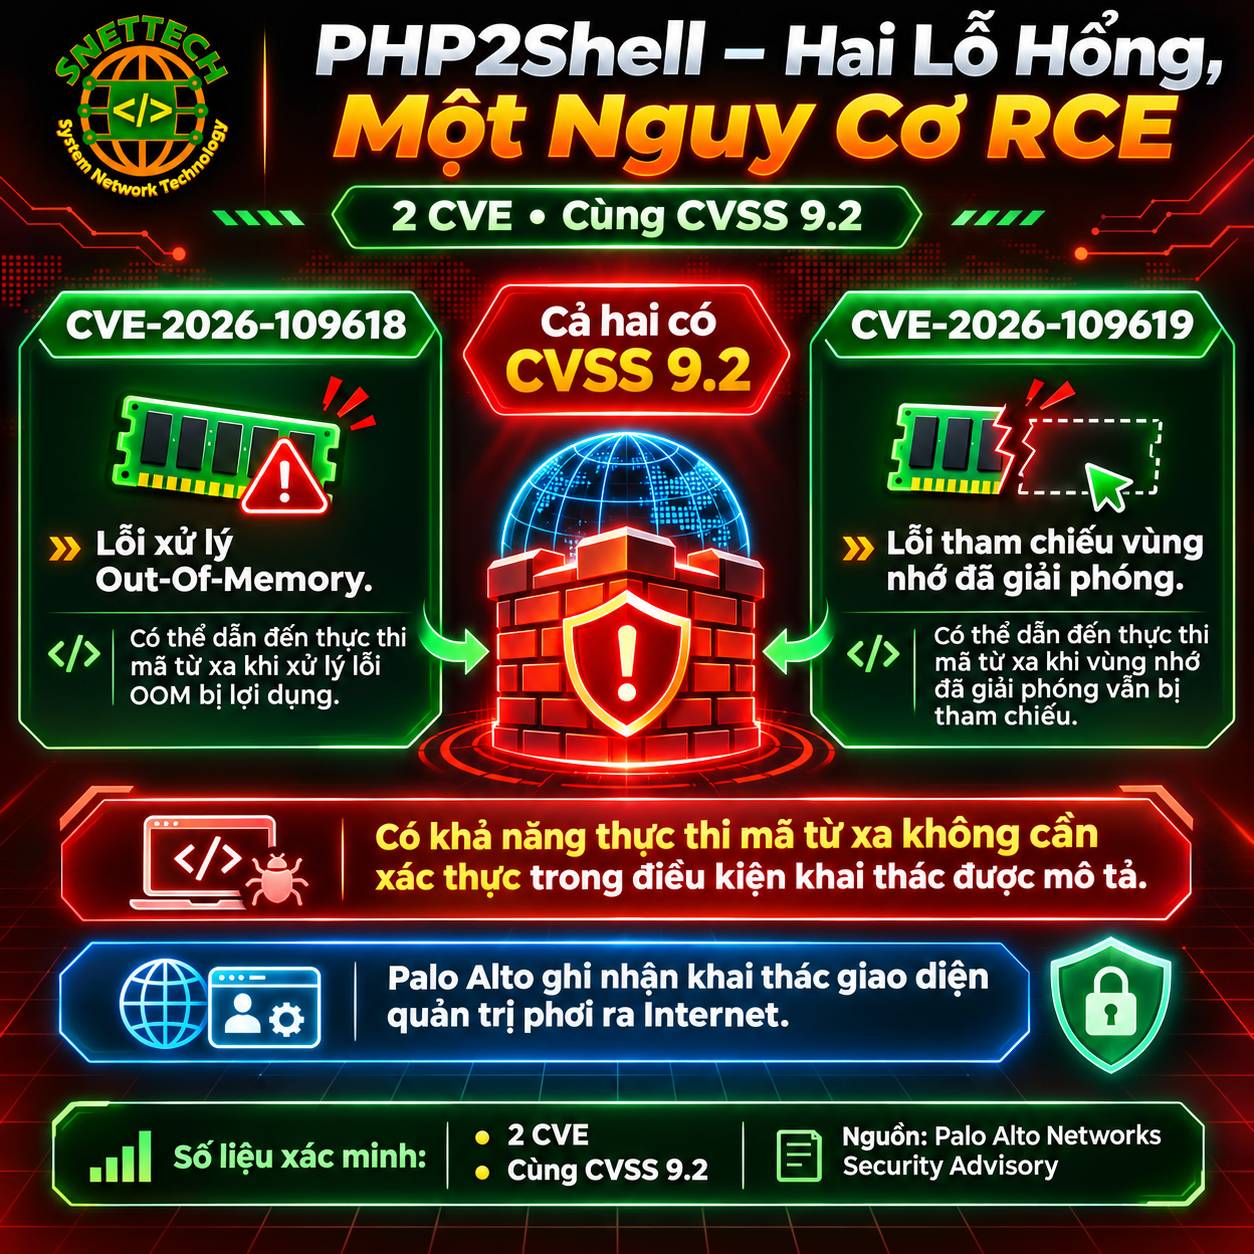
Giải thích hai lỗ hổng PHP2Shell CVE-2026-109618 và CVE-2026-109619 có điểm CVSS 9.2 (Ảnh: Snettech)
Chiến Dịch Khai Thác PHP2Shell Đang Nhắm Đến Đâu?
Giao Diện Quản Trị PAN-OS Là Bề Mặt Tấn Công
Theo Palo Alto Networks, phạm vi ảnh hưởng nằm ở giao diện quản trị web, bao gồm HTTPS Web UI và dịch vụ XML API. Rủi ro cao hơn khi giao diện này cho phép truy cập từ địa chỉ IP công cộng. Điều đó không đồng nghĩa mọi website sử dụng PHP hoặc mọi thiết bị firewall đều bị ảnh hưởng.
Từ Chiếm Quyền Firewall Đến Tấn Công Mạng Nội Bộ
Dream Research cho biết đã phát hiện chiến dịch kết hợp PHP2Shell với lỗ hổng leo thang đặc quyền Linux Fragnesia, CVE-2026-46300. Báo cáo ghi nhận 25 máy chủ bị chiếm quyền tại Mỹ, Nhật Bản, Đài Loan và Hàn Quốc. Hoạt động sau xâm nhập còn liên quan đến trích xuất thông tin xác thực và dò tìm người dùng, nhóm trong Active Directory.
Bạn có thể xem thêm thông tin cập nhật bảo mật PHP và hai CVE RCE trên Snettech để hiểu rõ hơn nguồn gốc các lỗi.
Cách Xử Lý Khi Hệ Thống Có Nguy Cơ PHP2Shell
Kiểm Tra Phiên Bản Và Phạm Vi Phơi Nhiễm
Quản trị viên cần xác định phiên bản PAN-OS, trạng thái vá lỗi và việc giao diện quản trị có được mở từ Internet hay không. Hãy đối chiếu trực tiếp với thông báo sửa lỗi PHP ngày 21/10/2026 và cảnh báo sản phẩm từ nhà cung cấp. Đối với firewall, cần sử dụng bản vá PAN-OS tương ứng thay vì chỉ cập nhật PHP trên một website độc lập.
Giới Hạn Truy Cập Và Kiểm Tra Dấu Hiệu Xâm Nhập
Ngay cả khi chưa thể hoàn tất cập nhật, hãy loại bỏ quyền truy cập quản trị từ Internet công cộng và chỉ cho phép các địa chỉ nội bộ đáng tin cậy. Kiểm tra tài khoản quản trị bất thường, nhật ký đăng nhập, thay đổi cấu hình và kết nối ra ngoài không được phê duyệt.
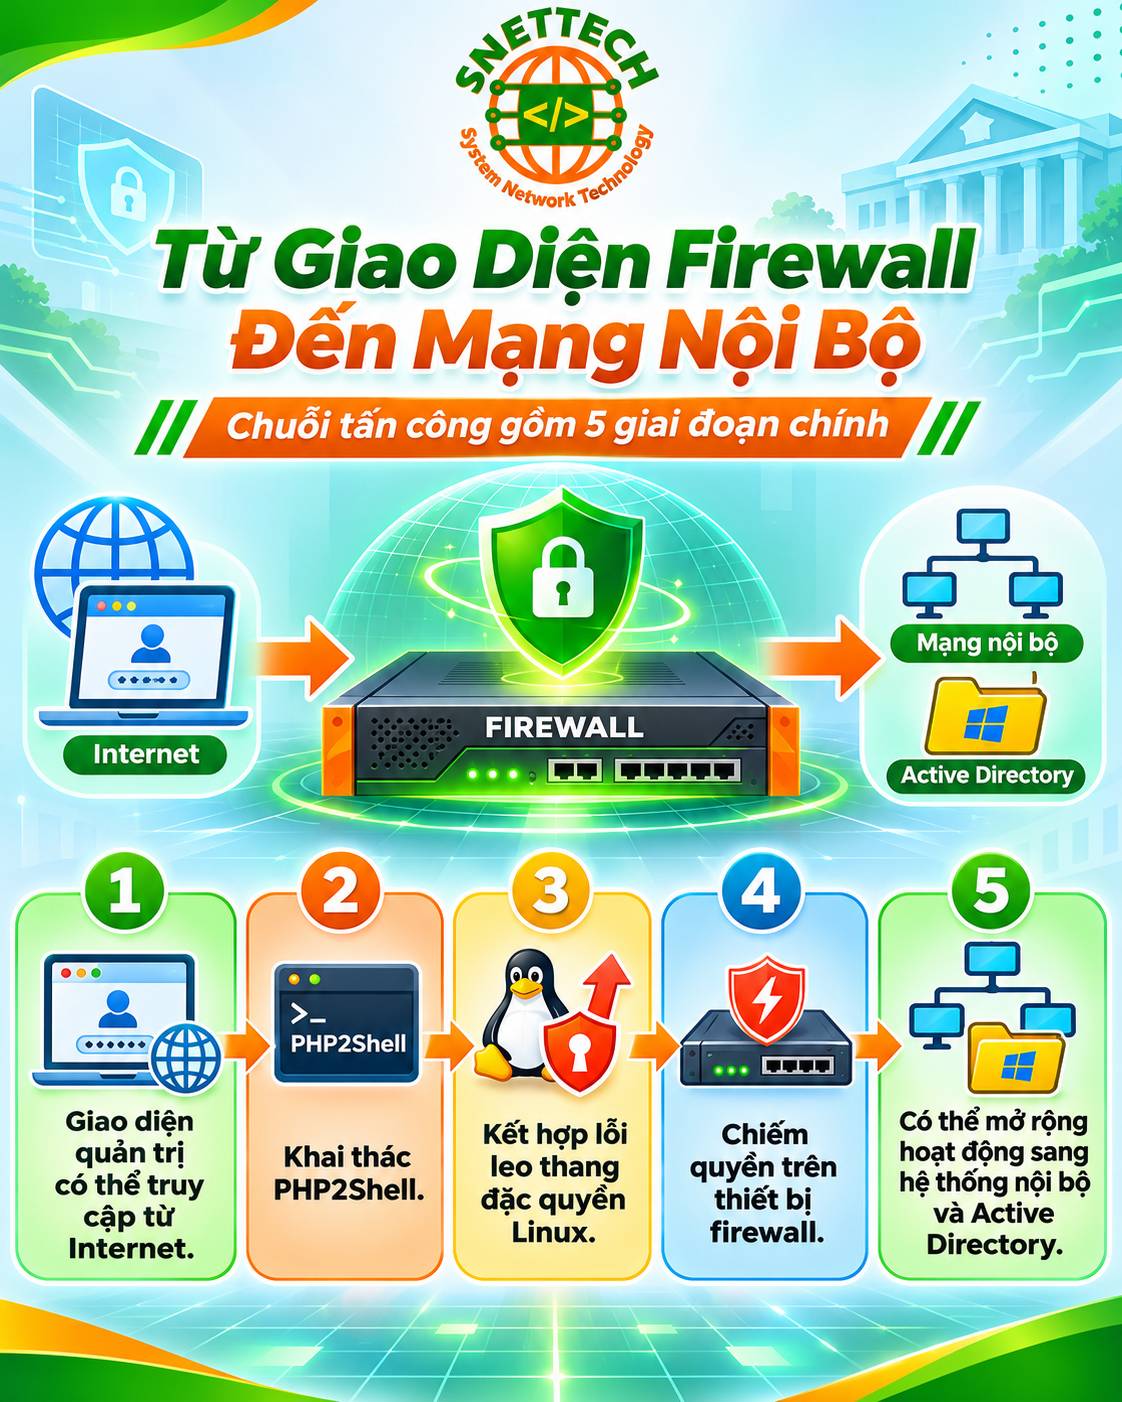
Sơ đồ mô tả chuỗi tấn công PHP2Shell từ giao diện firewall phơi ra Internet đến hệ thống mạng nội bộ (Ảnh: Snettech)
PHP2Shell cho thấy một lỗi trong thành phần xử lý PHP có thể trở thành con đường tấn công vào thiết bị hạ tầng mạng. Doanh nghiệp cần ưu tiên cập nhật PAN-OS, bảo vệ giao diện quản trị và kiểm tra dấu hiệu xâm nhập. Không nên chờ đến khi xuất hiện sự cố mới rà soát hệ thống.