

Ngày 21/10/2026, dự án PHP công bố các bản cập nhật bảo mật cho nhiều nhánh PHP đang được hỗ trợ. Đáng chú ý, PHP 8.2.35 sửa hai lỗ hổng nghiêm trọng có thể cho phép thực thi mã từ xa mà không cần xác thực. Đây là thông tin quan trọng với quản trị viên website, nhà phát triển ứng dụng và đơn vị đang vận hành máy chủ PHP.
Hai Lỗ Hổng PHP RCE Là Gì?
Hai lỗ hổng được công bố có mã CVE-2026-109618 và CVE-2026-109619. Cả hai đều được mô tả là lỗ hổng thực thi mã từ xa, tức Remote Code Execution (RCE), trong đó kẻ tấn công có thể khiến hệ thống thực hiện mã trái phép khi đáp ứng các điều kiện khai thác tương ứng.
Lỗ hổng thứ nhất liên quan đến cách PHP xử lý tình trạng thiếu bộ nhớ trong khi dữ liệu nội bộ của yêu cầu chưa được khởi tạo hoàn chỉnh. Lỗ hổng thứ hai xuất phát từ trạng thái nội bộ của một yêu cầu còn được tham chiếu sau khi vùng nhớ liên quan đã được giải phóng. Các chi tiết kỹ thuật này được trình bày trong hai thông báo bảo mật chính thức của dự án PHP.
Những Hệ Thống Nào Cần Kiểm Tra?
Theo cảnh báo của PHP.net, những cài đặt phục vụ yêu cầu web có thể chịu ảnh hưởng, bao gồm PHP-FPM, Apache chạy với mod_php, php-cgi, FrankenPHP và LiteSpeed. PHP đặc biệt lưu ý rủi ro với mod_php vì đã xác nhận đường khai thác có thể kích hoạt trước khi mã ứng dụng bắt đầu chạy.
Điều này có nghĩa chỉ kiểm tra mã nguồn website là chưa đủ. Quản trị viên cần xác minh phiên bản PHP thực tế đang phục vụ yêu cầu, cách PHP được tích hợp với web server và những môi trường đang chạy song song.
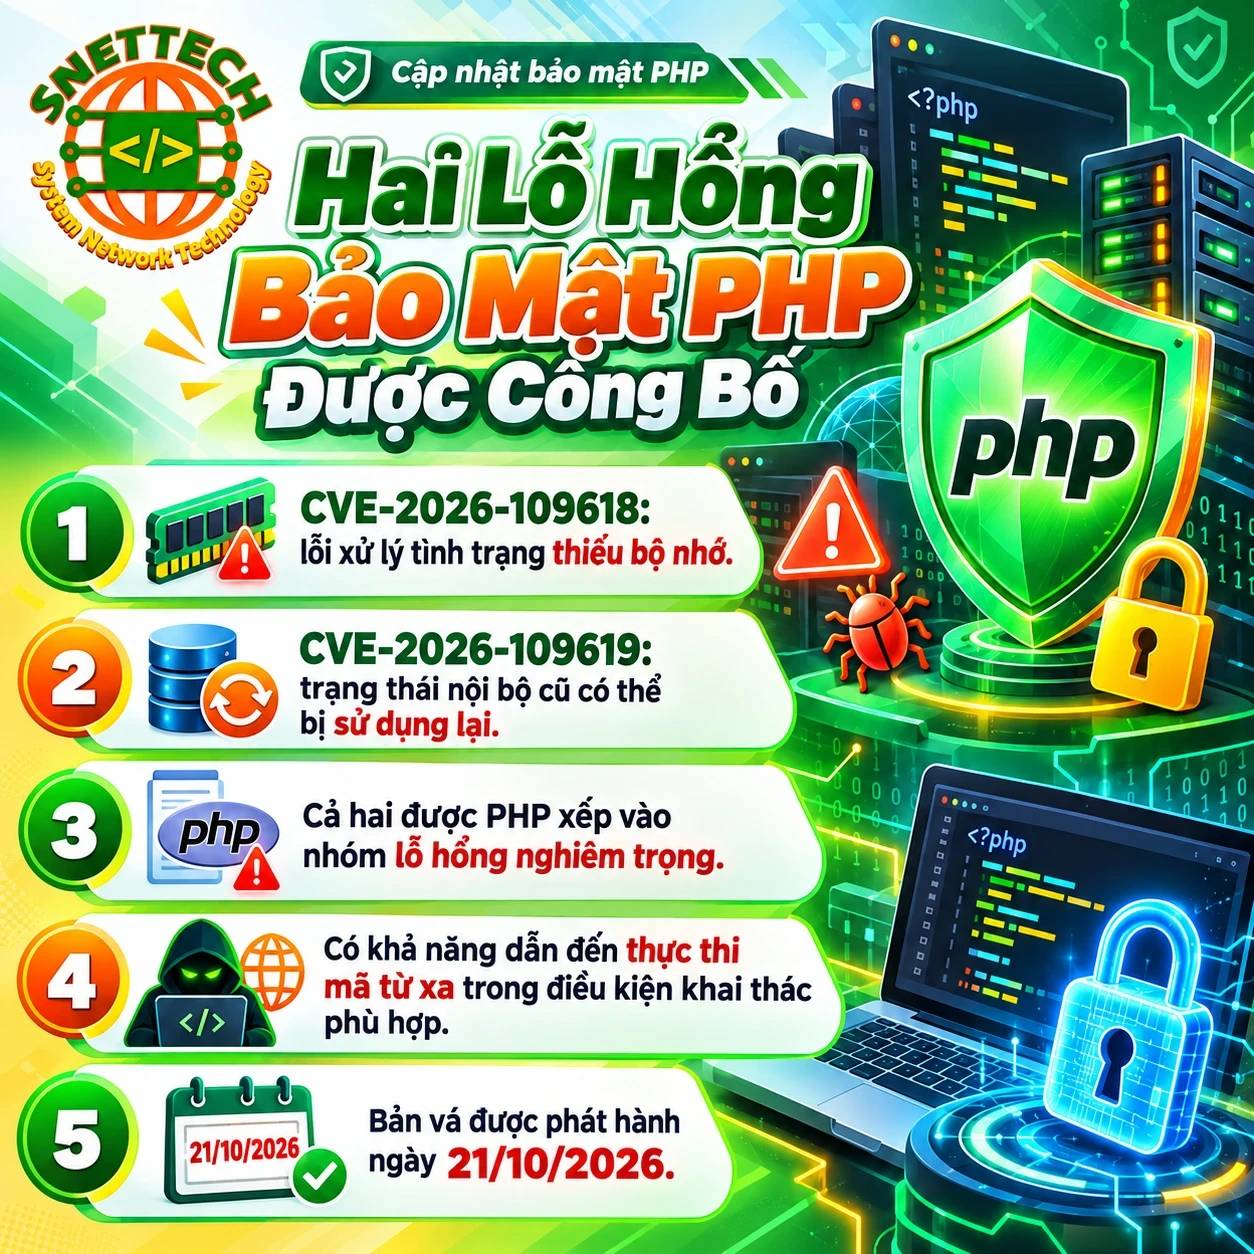
Hai lỗ hổng RCE CVE-2026-109618 và CVE-2026-109619 được xử lý trong các bản cập nhật PHP ngày 21/10/2026 (Ảnh: Snettech)
Phiên Bản PHP Nào Đã Được Vá?
Các phiên bản sửa lỗi được PHP công bố ngày 21/10/2026 gồm PHP 8.5.12, 8.4.27, 8.3.36 và 8.2.35. Hãy chọn bản vá tương ứng với nhánh đang sử dụng, thay vì tải một phiên bản bất kỳ rồi thay thế thủ công.
Kiểm Tra Trước Khi Cập Nhật
Hãy sao lưu mã nguồn, dữ liệu và cấu hình; thử cập nhật trên môi trường staging; kiểm tra các extension và ứng dụng đang phụ thuộc PHP. Với dịch vụ lưu trữ dùng gói do nhà cung cấp quản lý, hãy xác minh bản vá đã được phân phối và áp dụng đúng hướng dẫn của nhà cung cấp.
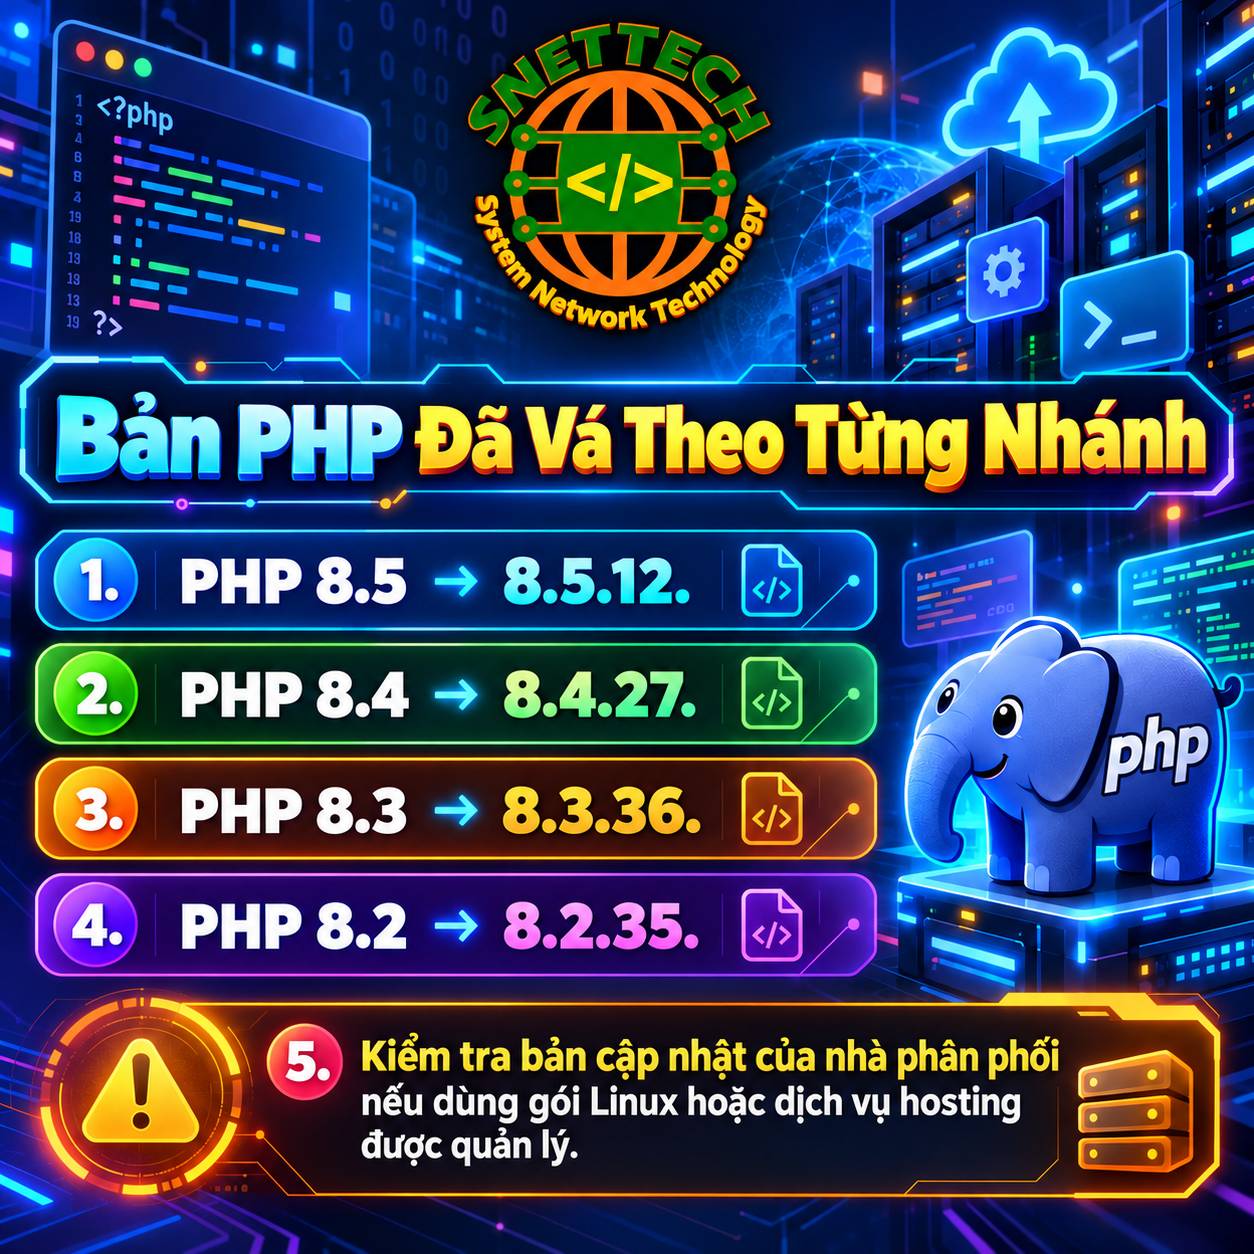
Danh sách phiên bản PHP 8.5, 8.4, 8.3 và 8.2 đã được vá hai lỗ hổng RCE (Ảnh: Snettech)
Vì Sao Không Nên Chỉ Dựa Vào Biện Pháp Tạm Thời?
PHP.net nêu một số cách giảm khả năng kích hoạt các đường khai thác cụ thể trong trường hợp chưa thể cập nhật ngay. Tuy nhiên, dự án nhấn mạnh các biện pháp này không làm cho hệ thống trở nên an toàn hoàn toàn. Cập nhật lên phiên bản đã sửa lỗi vẫn là biện pháp khắc phục đầy đủ được khuyến nghị.
Cập nhật bảo mật PHP nên được xem là công việc ưu tiên đối với những website đang hoạt động trên phiên bản bị ảnh hưởng. Hãy xác định đúng môi trường chạy PHP, cập nhật bản vá phù hợp, khởi động lại các worker cần thiết và kiểm tra ứng dụng sau thay đổi. Đồng thời, lên kế hoạch sử dụng nhánh PHP còn được hỗ trợ để tránh phụ thuộc lâu dài vào phiên bản cũ.