

Node.js là môi trường chạy JavaScript được sử dụng rộng rãi trong phát triển backend, API, công cụ tự động hóa và ứng dụng web. Khi runtime xuất hiện lỗ hổng, rủi ro có thể ảnh hưởng đến nhiều dự án đang vận hành, kể cả khi mã nguồn ứng dụng không thay đổi. Ngày 11/11/2026, dự án Node.js công bố lịch phát hành các bản cập nhật bảo mật cho những nhánh 26.x, 24.x và 22.x. Mức độ nghiêm trọng cao nhất của các vấn đề được xử lý trong đợt này là HIGH. Lập trình viên nên chủ động kiểm tra phiên bản, chuẩn bị môi trường thử nghiệm và cập nhật theo thông báo chính thức.
Node.js Security Releases 11/11/2026 Có Gì Đáng Chú Ý?
Ba Nhánh Node.js Được Đưa Vào Kế Hoạch Cập Nhật
Theo thông báo của Node.js Project, các phiên bản thuộc nhánh 26.x, 24.x và 22.x sẽ được phát hành bản cập nhật bảo mật vào hoặc ngay sau ngày 11/11/2026. Mức độ nghiêm trọng cao nhất được công bố cho từng nhánh là HIGH. Thông báo lịch phát hành chưa cung cấp đầy đủ mã CVE và số phiên bản vá cụ thể, vì vậy lập trình viên không nên tự suy đoán mã lỗi hoặc cài một phiên bản chưa được xác nhận.
Bạn nên theo dõi thông báo bảo mật Node.js ngày 11/11/2026 và trang phát hành phiên bản Node.js để xác định gói cập nhật đã sẵn sàng hay chưa. Thông báo cũng nhấn mạnh các phiên bản đã hết vòng đời hỗ trợ vẫn bị ảnh hưởng khi có đợt phát hành bảo mật.
Vì Sao Không Nên Chỉ Cập Nhật Các Gói NPM?
Một nhầm lẫn thường gặp là chạy npm audit rồi cho rằng runtime Node.js đã an toàn. Trên thực tế, npm audit tập trung phát hiện lỗ hổng trong các package được khai báo trong dự án; thao tác này không thay thế việc cập nhật chính Node.js runtime. Một ứng dụng có thư viện đã được vá vẫn có thể đang chạy trên phiên bản Node.js cũ chịu ảnh hưởng của lỗ hổng nền tảng. Vì vậy, cần kiểm tra riêng phiên bản runtime, dependency và môi trường triển khai. Có thể tham khảo chính sách bảo mật chính thức của Node.js để hiểu cách dự án công bố và xử lý lỗ hổng.
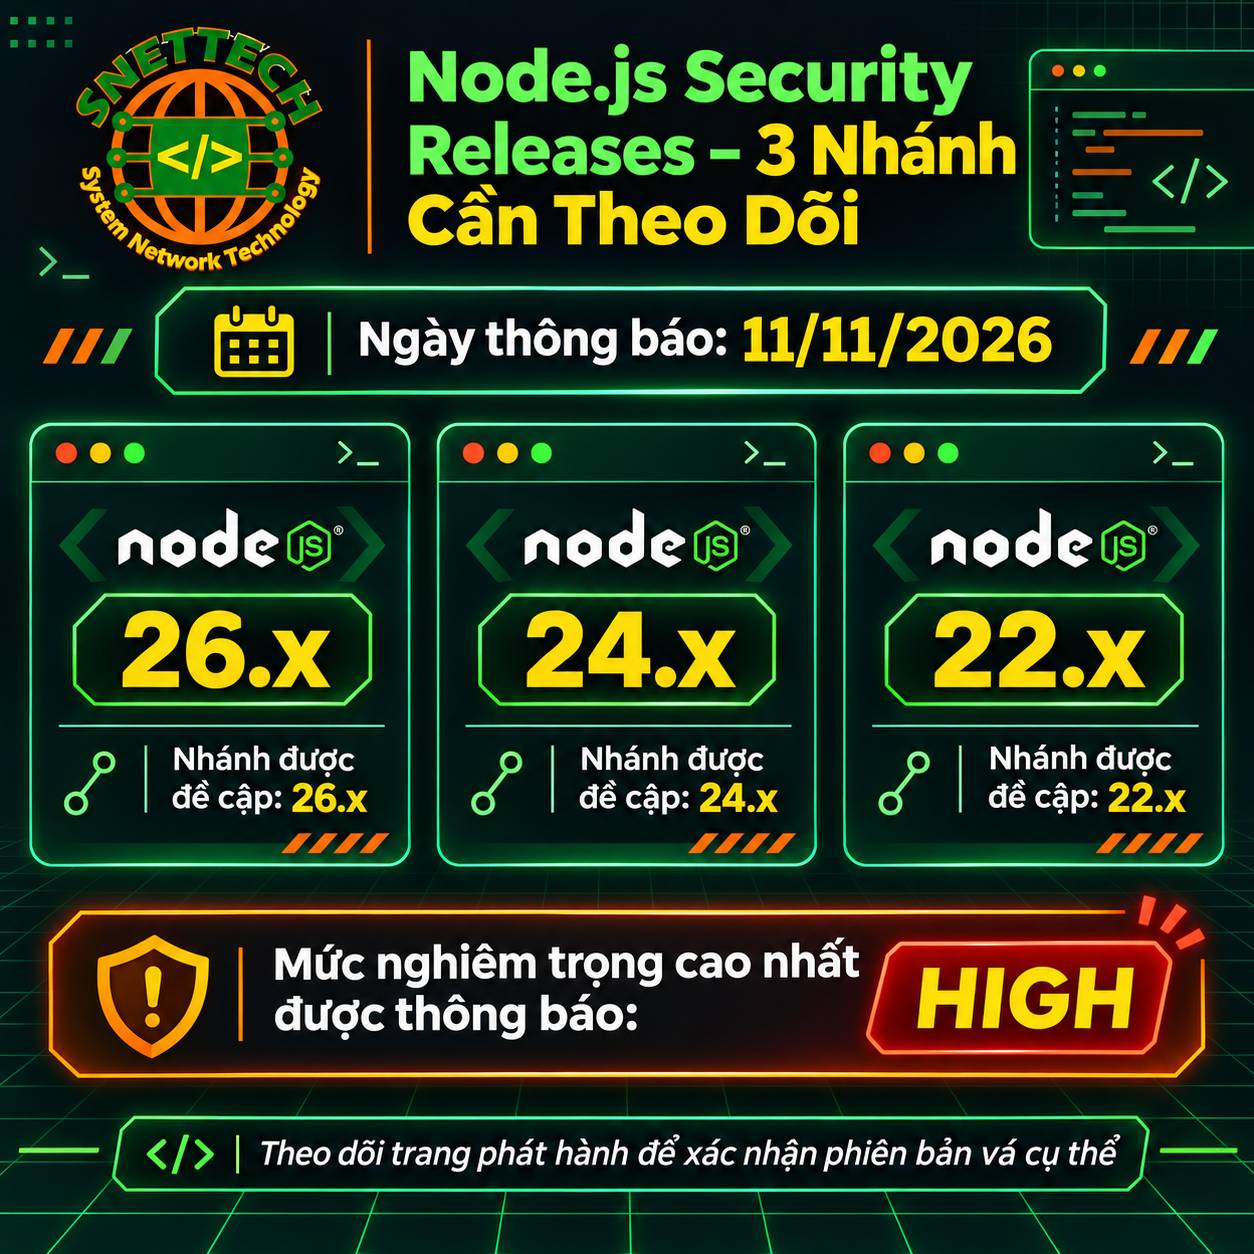
Đợt cập nhật bảo mật Node.js ngày 11/11/2026 cho các nhánh 26.x, 24.x và 22.x (Ảnh: Snettech)
Cách Kiểm Tra Và Cập Nhật Node.js An Toàn Cho Dự Án
Xác Định Phiên Bản Runtime Và Dependency Đang Sử Dụng
Trước tiên, mở terminal tại máy phát triển hoặc máy chủ và chạy lệnh node --version để xác định phiên bản runtime. Tiếp theo, chạy npm --version để kiểm tra npm và npm ls --depth=0 để xem các dependency cấp cao nhất của dự án. Nếu sử dụng Docker, CI/CD hoặc máy chủ cloud, hãy kiểm tra cả phiên bản Node.js trong image và cấu hình pipeline, không chỉ kiểm tra máy lập trình viên.
Ghi lại các môi trường đang chạy cùng phiên bản hiện tại, bao gồm development, staging và production. Việc này giúp tránh tình trạng máy cá nhân đã cập nhật nhưng container triển khai vẫn sử dụng runtime cũ.
Thử Nghiệm Bản Vá Trước Khi Đưa Lên Production
Khi phiên bản bảo mật mới được công bố, hãy chọn bản phù hợp với nhánh đang sử dụng và kiểm tra hướng dẫn phát hành. Cập nhật trong môi trường staging trước, sau đó chạy unit test, integration test, kiểm tra kết nối cơ sở dữ liệu, API, xử lý file, xác thực và các tác vụ nền. Nếu dự án có native module, cần kiểm tra khả năng tương thích sau khi thay đổi runtime.
Đối với ứng dụng đang dùng phiên bản hết vòng đời, nên xây dựng kế hoạch chuyển sang nhánh còn được hỗ trợ thay vì chỉ tìm cách vá tạm. Có thể kết hợp npm audit để rà soát package, quét image container và kiểm tra dependency trong pipeline CI/CD. Tham khảo thêm kiến thức công nghệ và lập trình cùng chuyên mục bảo mật SNETTECH để xây dựng quy trình bảo vệ ứng dụng.
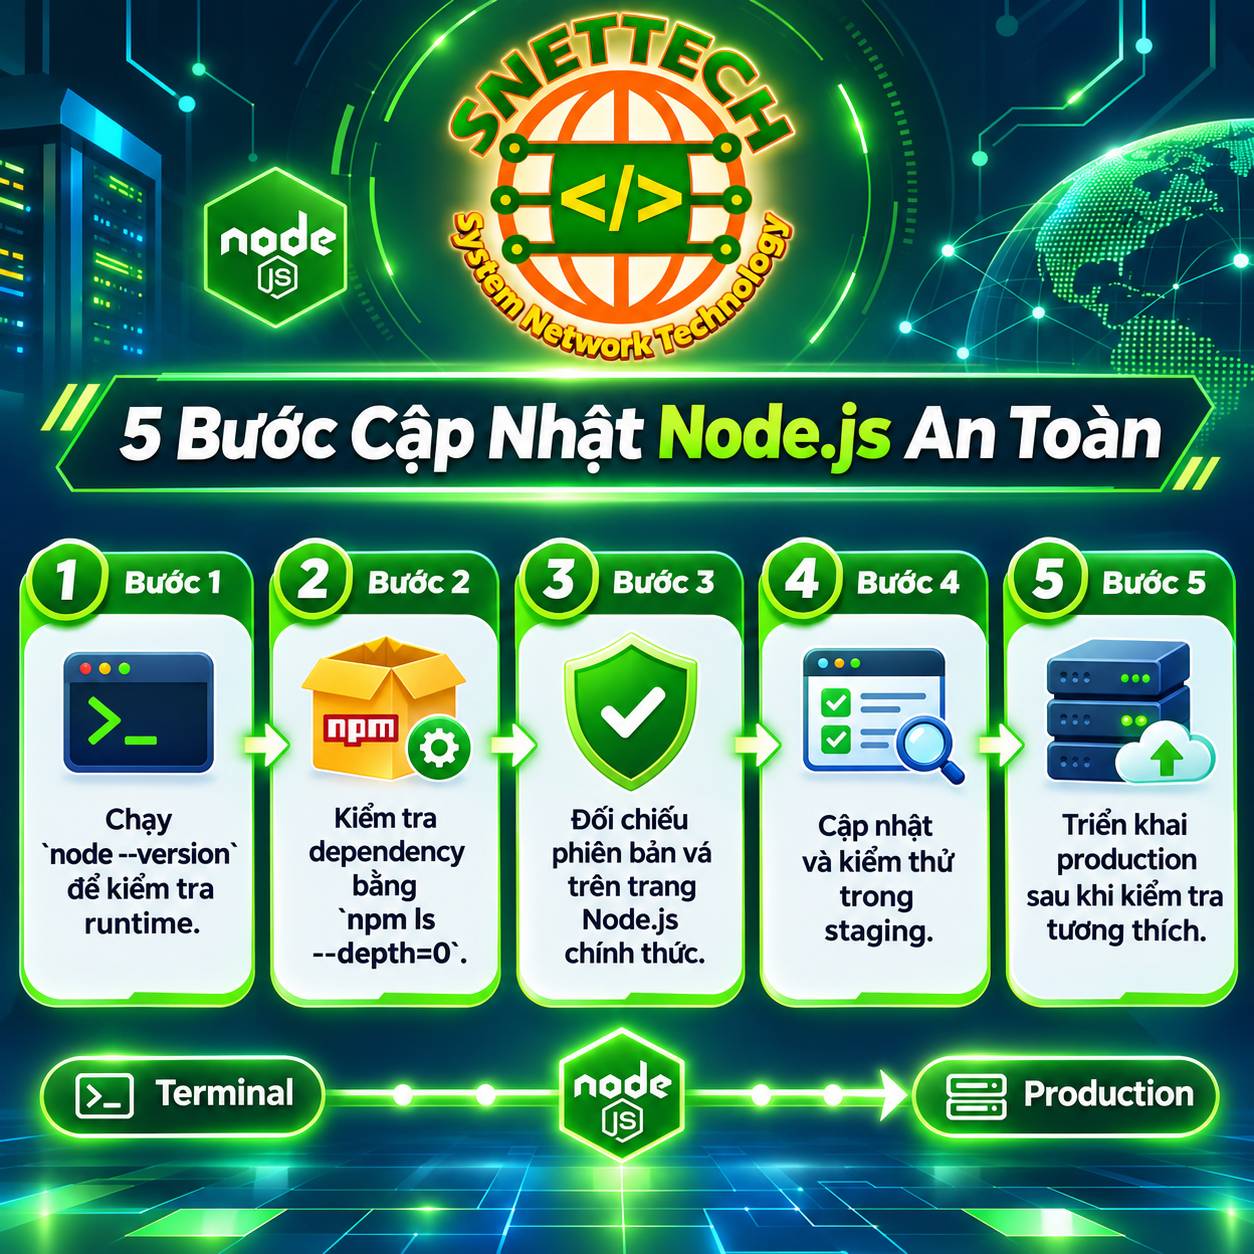
Quy trình 5 bước kiểm tra runtime, dependency, cập nhật và kiểm thử ứng dụng Node.js an toàn (Ảnh: Snettech)
Đợt Node.js Security Releases ngày 11/11/2026 là thông tin lập trình viên backend cần theo dõi, đặc biệt với dự án đang chạy trên các nhánh 26.x, 24.x và 22.x. Hãy phân biệt cập nhật runtime với cập nhật package, kiểm tra đúng phiên bản vá từ nguồn chính thức và thử nghiệm trước khi triển khai. Việc duy trì nhánh Node.js còn hỗ trợ cũng là một phần quan trọng của bảo mật ứng dụng dài hạn.