

Sự phát triển của trí tuệ nhân tạo đang khiến các doanh nghiệp sử dụng ngày càng nhiều mô hình ngôn ngữ lớn thông qua API và nền tảng Cloud. Tuy nhiên, bên cạnh lợi ích tự động hóa, một rủi ro mới cũng đang được các chuyên gia an ninh mạng chú ý: LLMJacking – hình thức chiếm quyền sử dụng tài nguyên AI của tổ chức khác.
Ngày 02/11/2026, Google Threat Intelligence Group công bố báo cáo về các chiến dịch LLMJacking được Mandiant điều tra trong năm 2026. Theo báo cáo, một số tổ chức đã phát sinh chi phí trái phép vượt 100.000 USD chỉ trong một ngày, thậm chí tổng chi phí tại một số đơn vị đạt 1 triệu USD trước khi quyền truy cập bị thu hồi.
1. LLMJacking Là Gì Và Hoạt Động Như Thế Nào?
Tin Tặc Chiếm Quyền Truy Cập Mô Hình AI
LLMJacking là hành vi chiếm quyền sử dụng tài nguyên của các mô hình ngôn ngữ lớn thông qua thông tin xác thực bị đánh cắp hoặc quyền truy cập Cloud bị xâm phạm. Thay vì đầu tư hạ tầng AI, kẻ tấn công tận dụng tài khoản và ngân sách của nạn nhân để gửi yêu cầu đến các mô hình AI.
API Key Bị Lộ Có Thể Trở Thành Điểm Khởi Đầu
Các thông tin như API Key, access token, mật khẩu tài khoản Cloud và thông tin xác thực dịch vụ có thể bị lộ qua mã nguồn công khai, thiết bị nhiễm malware hoặc hệ thống lưu trữ cấu hình không an toàn. Khi chiếm được quyền truy cập, đối tượng xấu có thể sử dụng tài nguyên AI để phục vụ các hoạt động riêng.
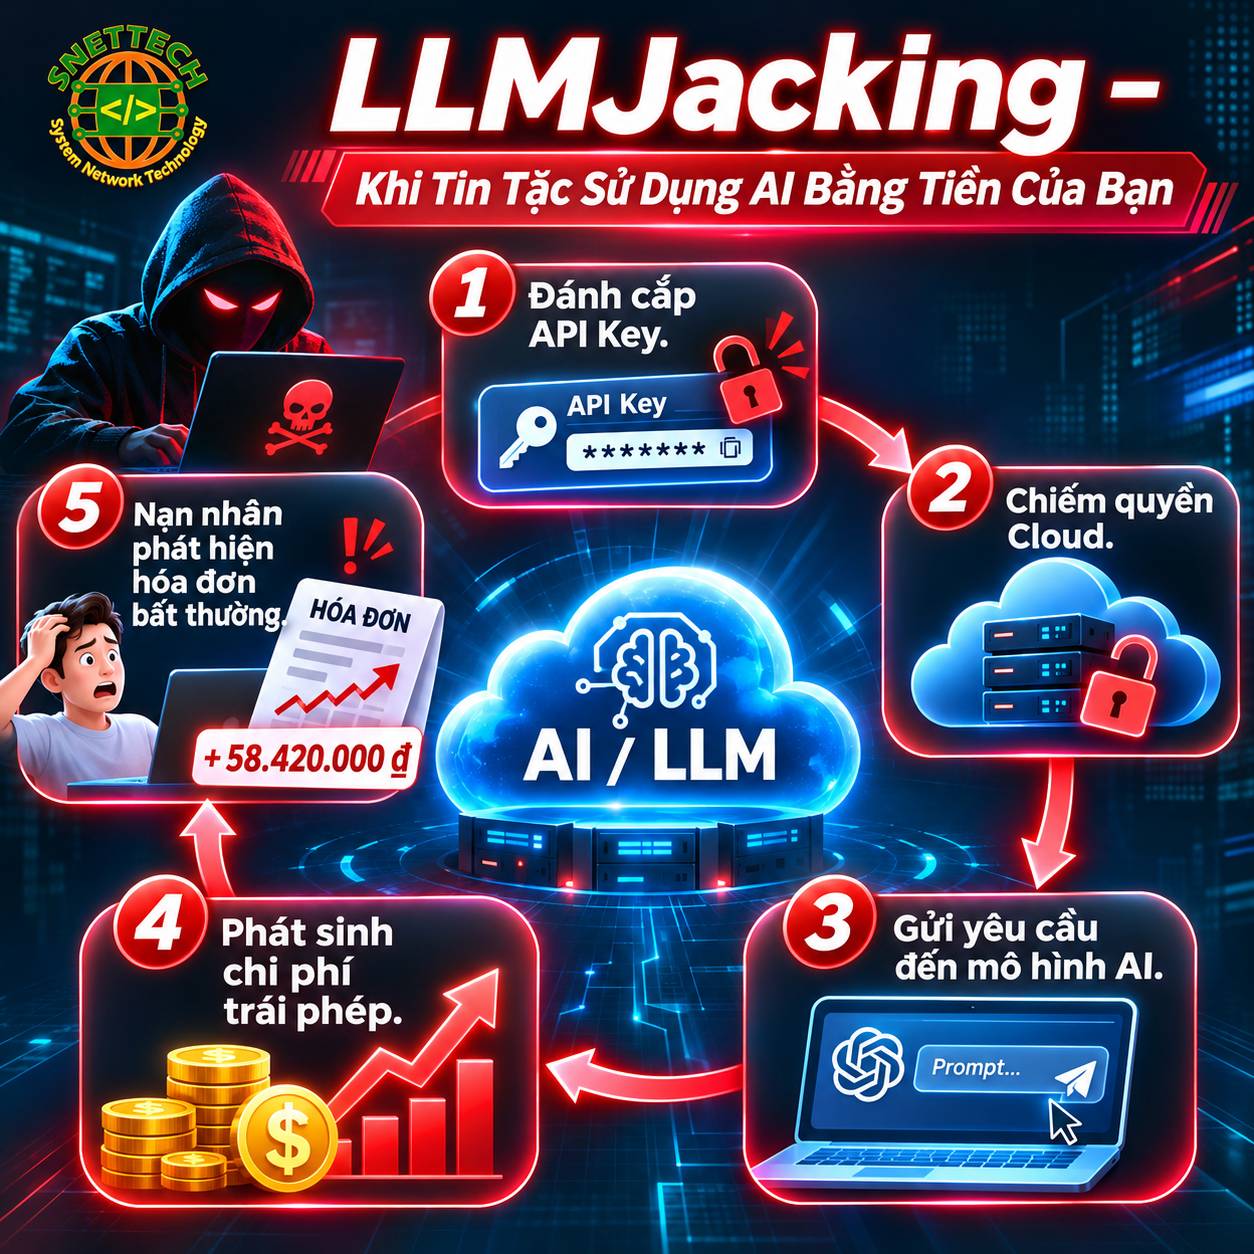
LLMJacking và cách tin tặc sử dụng trái phép tài nguyên AI Cloud (Ảnh: Snettech)
2. LLMJacking Gây Ra Những Rủi Ro Nào?
Chi Phí AI Cloud Tăng Đột Biến
Khác với cryptojacking thường tiêu thụ tài nguyên tính toán để đào tiền mã hóa, LLMJacking có thể tạo ra hóa đơn API tăng mạnh trong thời gian ngắn. Google ghi nhận các khoản phí trái phép vượt 100.000 USD trong một ngày và tổng chi phí ở một số tổ chức chạm mức 1 triệu USD trước khi quyền truy cập bị thu hồi.
Dữ Liệu Và Quyền Truy Cập Có Thể Bị Lạm Dụng
Ngoài thiệt hại tài chính, việc mất quyền kiểm soát tài khoản AI có thể tạo điều kiện cho kẻ tấn công truy cập dữ liệu, sử dụng dịch vụ trái phép hoặc khai thác các quyền liên kết với hệ thống Cloud. Mức độ ảnh hưởng phụ thuộc vào phạm vi quyền mà thông tin xác thực bị lộ đang sở hữu.
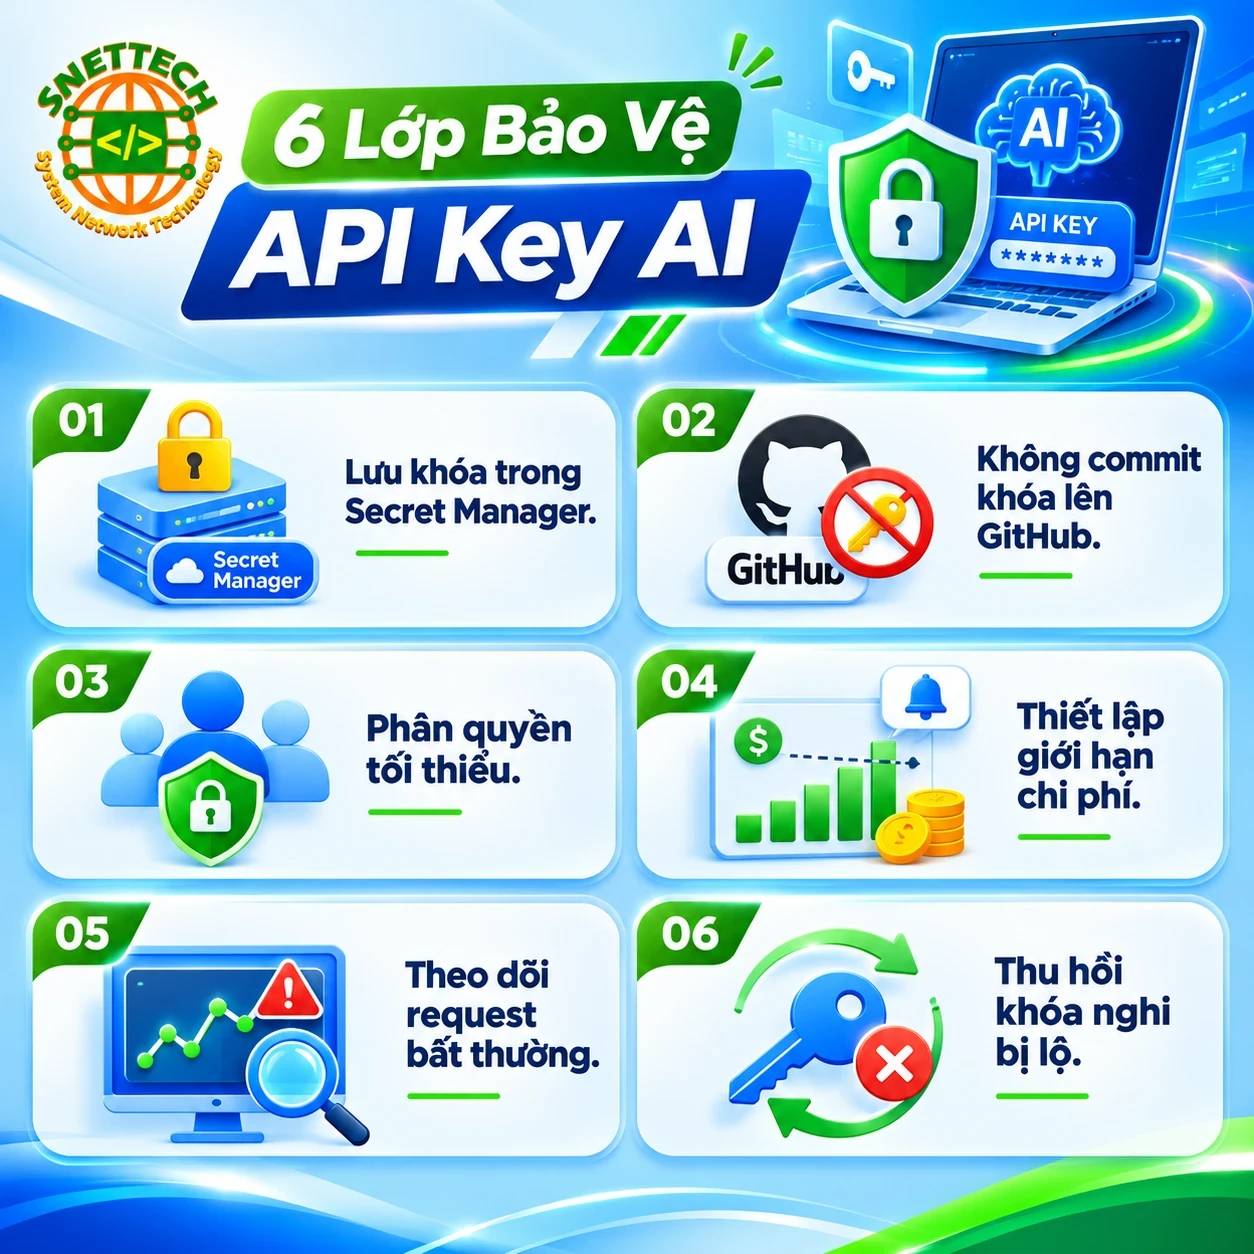
6 biện pháp bảo vệ API Key và tài nguyên AI Cloud trước nguy cơ LLMJacking (Ảnh: Snettech)
3. Cách Bảo Vệ API Key Và Tài Nguyên AI Cloud
Không Đưa API Key Vào Mã Nguồn Công Khai
Developer nên lưu thông tin xác thực trong Secret Manager hoặc biến môi trường được quản lý an toàn. Không commit API Key vào GitHub, không gửi qua nhóm chat công khai và không nhúng khóa bí mật trực tiếp trong mã JavaScript chạy trên trình duyệt.
Giới Hạn Quyền Và Thiết Lập Cảnh Báo Chi Phí
Hãy áp dụng nguyên tắc Least Privilege, chỉ cấp quyền cần thiết cho từng dịch vụ. Thiết lập hạn mức sử dụng, cảnh báo chi phí, theo dõi số lượng request và thu hồi ngay các khóa không còn sử dụng.
Kiểm Tra Nhật Ký Và Luân Chuyển Khóa Định Kỳ
Khi phát hiện mức tiêu thụ AI bất thường, cần kiểm tra lịch sử API, địa chỉ IP, thời điểm gọi dịch vụ và danh tính ứng dụng. Nếu nghi ngờ khóa bị lộ, hãy thu hồi và cấp khóa mới, đồng thời đánh giá những tài nguyên có thể đã bị truy cập trái phép.
LLMJacking cho thấy bảo mật AI không chỉ là bảo vệ mô hình mà còn là quản lý danh tính, API Key và ngân sách Cloud. Doanh nghiệp nên kết hợp quản lý bí mật, phân quyền, giới hạn chi phí và giám sát liên tục để tránh biến tài nguyên AI thành mục tiêu khai thác.